


Μάστιγα τείνει να γίνει το τελευταίο διάστημα το λεγόμενο «ηλεκτρονικό ψάρεμα» («phising»), με τις καταγγελίες ανυποψίαστων θυμάτων να είναι πλέον καθημερινές και τα παραδείγματα εξαπάτησης μέσω διαδικτύου να έρχονται το ένα μετά το άλλο.
Δεκάδες είναι οι περιπτώσεις που αντιμετωπίζουν οι τράπεζες και οι πελάτες τους, καθώς χάνονται χιλιάδες ευρώ από τραπεζικούς λογαριασμούς μέσω διαδικτυακών κενών ασφαλείας που εντοπίζουν οι επιτήδειοι.
«Ψάρεμα» σε ανυποψίαστους μέσω Τράπεζας Πειραιώς:
Μια ακόμη προσπάθεια «ψαρέματος» έγινε γνωστή τη Δευτέρα 20 Σεπτεμβρίου, καθώς σε πολλούς ηλεκτρονικούς λογαριασμούς πελατών της Τράπεζας Πειραιώς εμφανίστηκε e-mail, το οποίο υποτίθεται ότι εστάλη από την τράπεζα.
Σε αυτό, αναφέρονταν τα εξής:
«Αγαπητέ πελάτη,
Ως κορυφαίο χρηματοπιστωτικό ίδρυμα σε εθνικό επίπεδο, πρέπει να διασφαλίσουμε την ασφάλεια των πελατών μας.
Έχουμε ενημερώσει το διαδικτυακό μας σύστημα ασφαλείας και την 19η Σεπτέμβριος του τρέχοντος έτους, όλες οι κάρτες απενεργοποιούνται προσωρινά για διαδικτυακές πληρωμές μέχρι να εγγραφείτε στα αναβαθμισμένα μέτρα ασφαλείας.
Για να το ενεργοποιήσετε, ακολουθήστε αυτά τα απλά βήματα».
Είναι εμφανές ότι πρόκειται για προσπάθεια εξαπάτησης, καθώς οι επιτήδειοι προσπαθούν να αποσπάσουν τους κωδικούς των πελατών και εν συνεχεία να κλέψουν τα χρήματα από τους λογαριασμούς τους.
Η μεθοδολογία του «ψαρέματος»
Χαρακτηριστική είναι μια από τις περιπτώσεις που καταγγέλθηκε στο iefimerida.gr από αναγνώστη. Ο τρόπος με τον οποίο προχώρησαν, ήταν ο εξής…
Πρώτη παραπλάνηση: Το SMS, στα αγγλικά, εμφανίζεται ότι προέρχεται από την ηλεκτρονική πύλη της τράπεζας.
Δεύτερη παραπλάνηση: Το μήνυμα αναφέρει ότι άλλαξε ο αριθμός επικοινωνίας του τηλεφώνου του με την τράπεζα και καλεί τον ανυποψίαστο χρήστη, αν δεν αναγνωρίζει την ενέργεια αυτή, να πατήσει στο λινκ που εμφανίζεται να είναι της τράπεζας.
Εκεί, ο ανύποπτος πελάτης έκανε το πρώτο σφάλμα: Πάτησε το λινκ.
Στη συνέχεια έκανε και το δεύτερο: Έβαλε τα προσωπικά του στοιχεία (username και password). Από εκεί και πέρα ήταν εύκολο για τους επιτήδειους να έχουν πρόσβαση στον τραπεζικό του λογαριασμό.
Μόλις το αντελήφθη, κάλεσε την τράπεζα και άλλαξε όλους τους κωδικούς του.
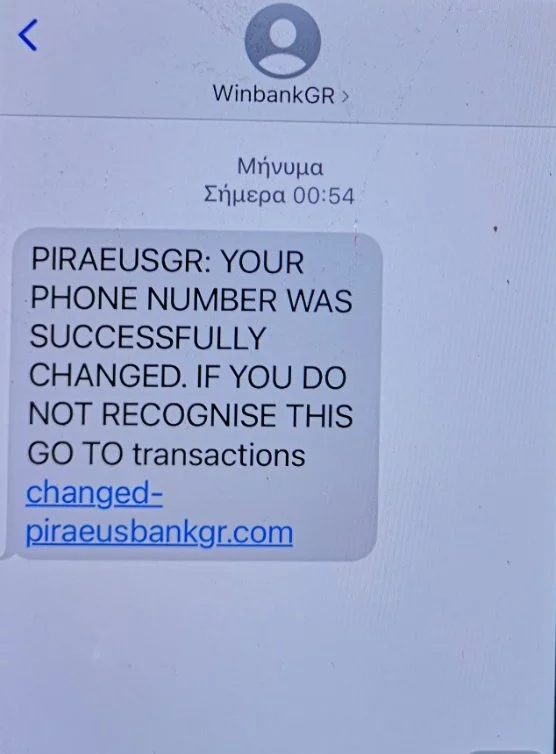
Ένα άλλο από τα μηνύματα που λαμβάνει μία ομάδα χρηστών των εναλλακτικών ψηφιακών τραπεζικών δικτύων, που σε καμία περίπτωση δεν θα πρέπει να προχωρήσουν στην ενεργοποίησή του και στην παροχή προσωπικών στοιχείων τους, καθώς πρόκειται για κλασική μορφή της απάτης του «ηλεκτρονικού ψαρέματος».
«Όλες οι κάρτες απενεργοποιούνται προσωρινά για διαδικτυακές πληρωμές μέχρι να εγγραφείτε στα αναβαθμισμένα μέτρα ασφαλείας. Για να το ενεργοποιήσετε, ακολουθήστε τα ακόλουθα απλά βήματα».
Όπως έχουν επισημάνει σε δημόσιες παρεμβάσεις αρμόδια τραπεζικά στελέχη, με τη μεγάλη αύξηση της χρήσης των ψηφιακών δικτύων η προληπτική ενημέρωση για τα θέματα ασφαλείας είναι απαραίτητη, ώστε οι καταναλωτές να μην πέφτουν θύματα επίδοξων απατεώνων.
Μια από τις απάτες που γνωρίζει έξαρση είναι το «ηλεκτρονικό ψάρεμα» στοιχείων, μια μορφή απάτης που μέσω emails ή SMS που στέλνονται στους καταναλωτές έχει ως στόχο την υποκλοπή των προσωπικών δεδομένων του ατόμου.
Τα μηνύματα αυτά, όπως αναφέρεται στο blog της Τράπεζας Πειραιώς, περιέχουν παραπλανητικό περιεχόμενο και οι αποστολείς τους υποδύονται την ταυτότητα ενός νόμιμου οργανισμού/εταιρίας/τράπεζας.
Στόχο έχουν να αποσπάσουν απόρρητα προσωπικά και οικονομικά δεδομένα, όπως το όνομα του χρήστη ηλεκτρονικής τραπεζικής, κωδικούς πρόσβασης, στοιχεία χρεωστικών / πιστωτικών καρτών κοκ.
Στη συνέχεια, τα δεδομένα αυτά μπορούν να χρησιμοποιηθούν για την πραγματοποίηση μη εξουσιοδοτημένων οικονομικών συναλλαγών, με αποτέλεσμα την πρόκληση οικονομικής ζημίας.
Η πλειοψηφία των «phishing» μηνυμάτων επικαλείται είτε κάποιο πρόβλημα στον λογαριασμό του χρήστη, είτε απαιτεί την επιβεβαίωσή του για εκτέλεση συναλλαγής (η οποία δεν έχει λάβει επίσημη εντολή από τον χρήστη), είτε ενέργεια αναβάθμισης υπηρεσίας, είτε επιβεβαίωση προσωπικών δεδομένων.
Όσον αφορά στον τρόπο που υποκλέπτονται τα στοιχεία των καταναλωτών, συνήθης πρακτική αποτελεί η υποκλοπή τους μέσω email ή SMS που αποστέλλονται και ζητούν από τον χρήστη/καταναλωτή να επισκεφθεί την ιστοσελίδα του Οργανισμού, επιλέγοντας έναν σύνδεσμο (link) που περιλαμβάνεται στο κείμενο.
Σε περίπτωση που ο συναλλασσόμενος επιλέξει να επισκεφθεί τον σύνδεσμο, θα παρατηρήσει ότι η σελίδα αυτή προσομοιάζει ή και αντιγράφει πλήρως οικεία ηλεκτρονικά περιβάλλοντα, όπως την ηλεκτρονική τραπεζική της τράπεζας του κάθε καταναλωτή. Ωστόσο, σε καμία περίπτωση το «ψεύτικο» περιβάλλον δεν αποτελεί επίσημη σελίδα του Οργανισμού που γνωρίζει.
[su_button url=”https://itechnews.gr/2020/04/itechnews-gr-tora-pia-episima-kai-sta-google/” target=”blank” style=”bubbles” background=”#0726db” color=”#ffffff” size=”10″ wide=”yes” center=”yes” radius=”20″ icon=”https://itechnews.gr/wp-content/uploads/2021/08/google_news.jpg” icon_color=”#060606″ text_shadow=”2px 2px 2px #000000″ rel=”lightbox”]Ακολουθήστε το iTechNews.gr στο Google News! Παρακολουθήστε τα τελευταία νέα, τάσεις, αξεσουάρ και παρουσιάσεις[/su_button]
Για την ασφάλεια των καταναλωτών, όπως αναφέρεται στο ενημερωτικό σημείωμα, συστήνεται προς τους συναλλασσόμενους να μην επιλέξουν τον σύνδεσμο και δηλώσουν προσωπικά στοιχεία και κωδικούς, καθώς άμεσα οι επιτήδειοι θα προχωρήσουν σε συναλλαγές, προκαλώντας οικονομική ζημία (στον συναλλασσόμενο).
Ειδικότερα, όπως επισημαίνεται προς τους καταναλωτές, σε περίπτωση που λάβουν κάποιο ύποπτο email/sms, συστήνεται να μην εισέλθουν στον σύνδεσμο, όπως προτρέπονται. Στη συνέχεια, και για την ασφάλειά τους, θα πρέπει να επικοινωνήσουν άμεσα με τον Οργανισμό. Μετά τη δήλωση του περιστατικού και ακολουθώντας τις οδηγίες εξουσιοδοτημένου αντιπροσώπου, θα πρέπει να διαγράψουν το email ή sms που έχουν λάβει, χωρίς να το προωθήσoυν σε κάποιον, παρά μόνο σε αρμόδια υπηρεσία της τράπεζάς τους, εφόσον ζητηθεί.
Όπως έχουν κατ’ επανάληψη αναφέρει οι τράπεζες προς τους καταναλωτές, από πλευράς τραπεζών δεν θα τους ζητηθούν ποτέ και με κανέναν τρόπο οι κωδικοί πρόσβασής τους σε υπηρεσίες ηλεκτρονικής τραπεζικής, ή στοιχεία και κωδικοί καρτών, αλλά ούτε θα προβούν (οι τράπεζες) σε διαδικασία επικαιροποίησης-επαλήθευσης προσωπικών στοιχείων, γεγονός που αποκλείει κάθε πιθανότητα το email ή sms που λαμβάνουν να προέρχεται από την τράπεζά τους.
[signoff]
Εσείς πάντως μην ξεχάσετε να γραφτείτε στις ειδοποιήσεις μας  , ώστε να ενημερωθείτε πρώτοι για τις πιο HOT προσφορές της ημέρας και ακόμη περισσότερες στο κανάλι μου στο Telegram και κάντε Like & Share την σελίδα μας στο Facebook.
Θα χαρώ να βοηθήσω και να απαντήσω απορίες σας. Θα με βρείτε στο Messenger ως Unpackman Review. Αφήστε μου ένα σχόλιο στο βίντεο ή στείλετε μου ένα email στο unpackmanreview@gmail.com. Κάντε SUBSCRIBE και πατήστε την ειδοποίηση ( ) στο κανάλι μου.
Unpackman


